

آنتروپیک میگوید کلود حملهای نوشته که میتواند بدون نیاز به رمز عبور یک سرور لینوکس را به کنترل درآورد. ردهت یکشنبه آن را پچ کرد، اما اوبونتو هنوز اصلاحیهای ندارد.
اکسپلویت لینوکس ساختهشده توسط کلود، باگی را هدف قرار میدهد که اوبونتو هنوز آن را پچ نکرده است
آنتروپیک میگوید کلود حملهای نوشته که میتواند بدون نیاز به رمز عبور یک سرور لینوکس را به کنترل درآورد. ردهت یکشنبه آن را پچ کرد، اما اوبونتو هنوز اصلاحیهای…

برخی لینکهای این صفحه، لینکهای همکاری هستند. اگر از طریق آنها ثبتنام کنید، ممکن است بدون هزینهی اضافه برای شما کمیسیون دریافت کنیم.
خلاصهی هوش مصنوعی
اخبار مرتبط

پژوهش جدید: سرما با تولید مولکولی خاص در عضلات میتواند طول عمر را افزایش دهد
پژوهشگران سازوکاری را شناسایی کردهاند که نشان میدهد سرما با تحریک تولید مولکول BH2 در عضلات میتواند به افزایش طول عمر کمک کند. The post پژوهش جدید: سرما با تولید مولکولی خاص در…
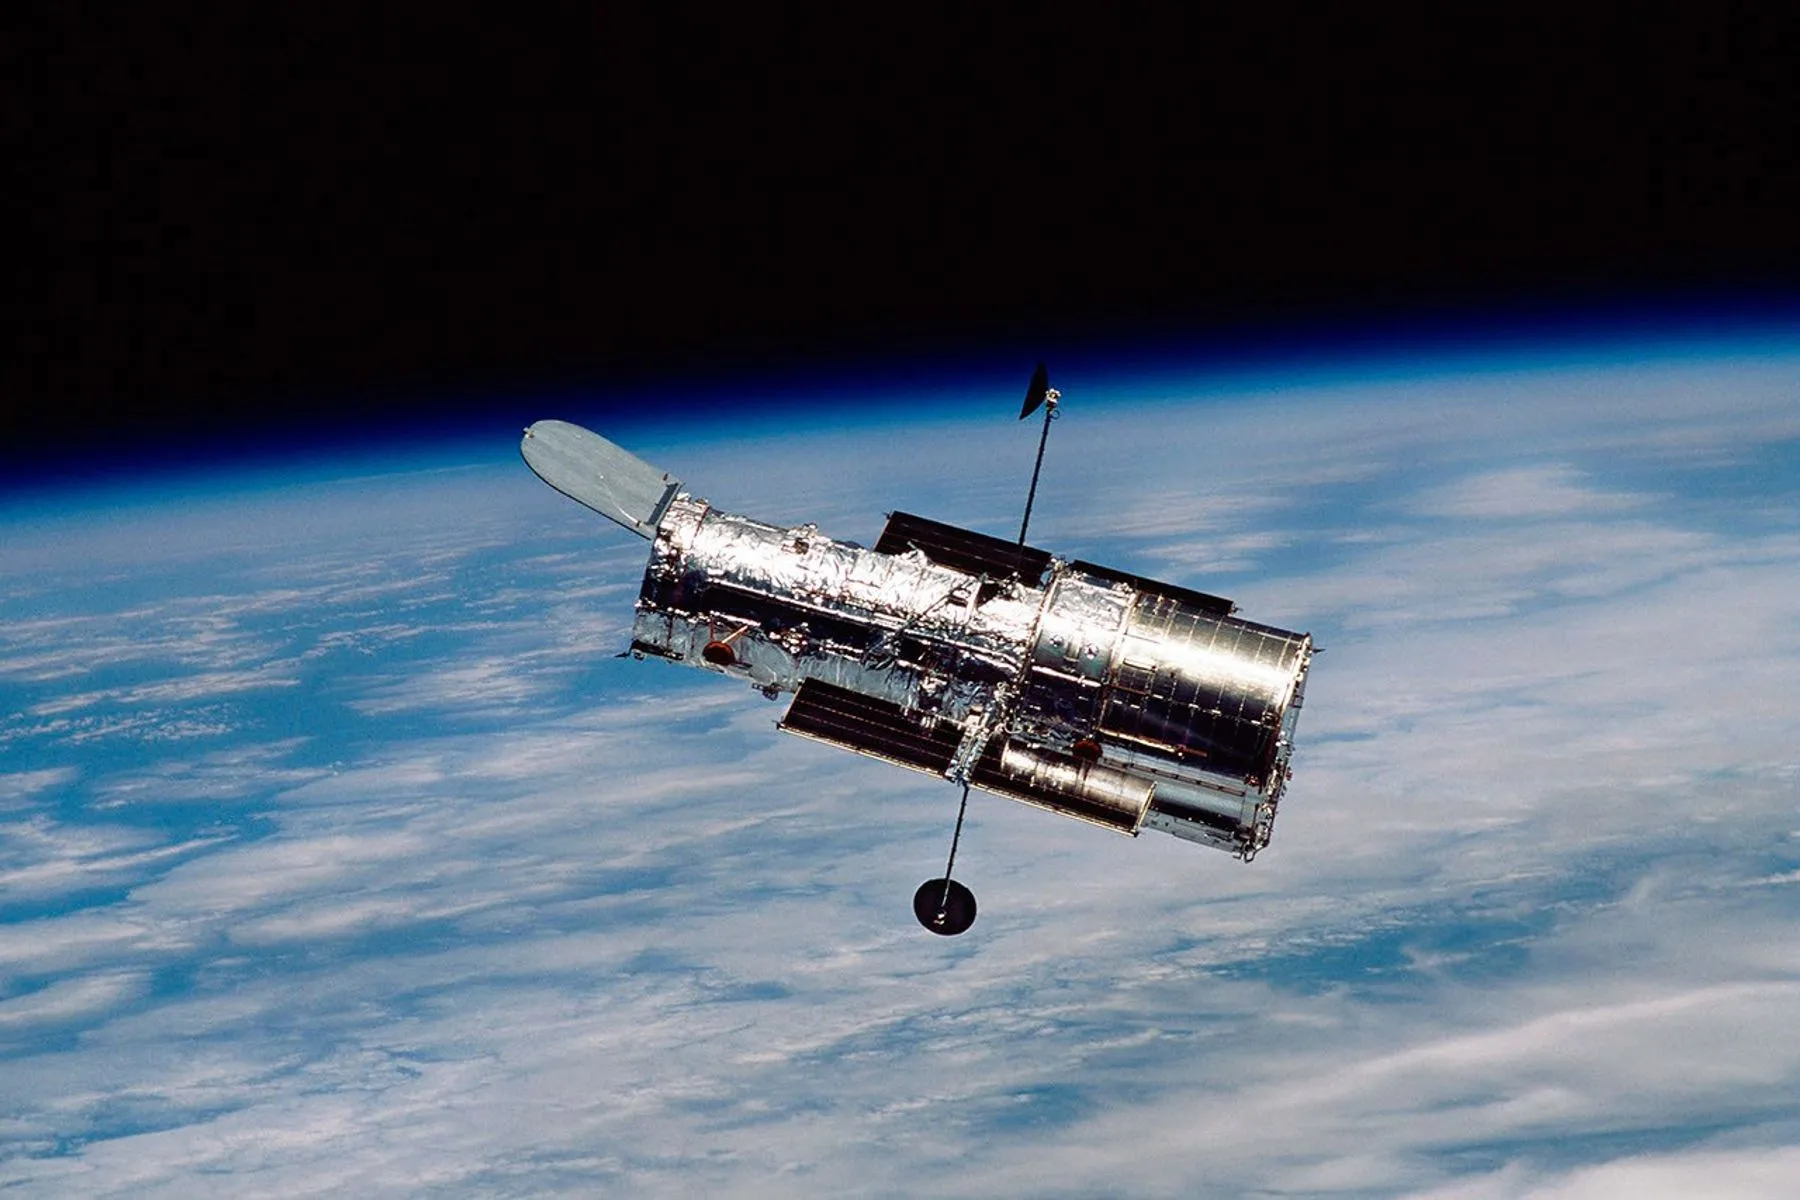
ناسا برای نجات تلسکوپ فضایی هابل از شرکتهای خصوصی درخواست کمک کرد
ناسا برای جلوگیری از سقوط تلسکوپ فضایی هابل به جو زمین در سالهای ۲۰۳۳ تا ۲۰۳۴، از شرکتهای خصوصی کمک میخواهد. The post ناسا برای نجات تلسکوپ فضایی هابل از شرکتهای خصوصی درخواست…
کالبدشکافی «اقتصاد توجه» در گفتوگو با مدیرعامل فورمایند؛ حمزهلویی: برندها باید به سمت شناخت «مبدأ رفتار» بروند
حمزهلویی میگوید برندها برای حضور موثر در شبکههای اجتماعی بهجای مقصد رفتار باید به کشف مبدا و چرایی تصمیم مخاطب توجه کنند. The post کالبدشکافی «اقتصاد توجه» در گفتوگو با…